AWS · 12 novembre 2026 · Cyber & GRC
Amazon Cognito prend désormais en charge l'échange de jetons OAuth 2.0
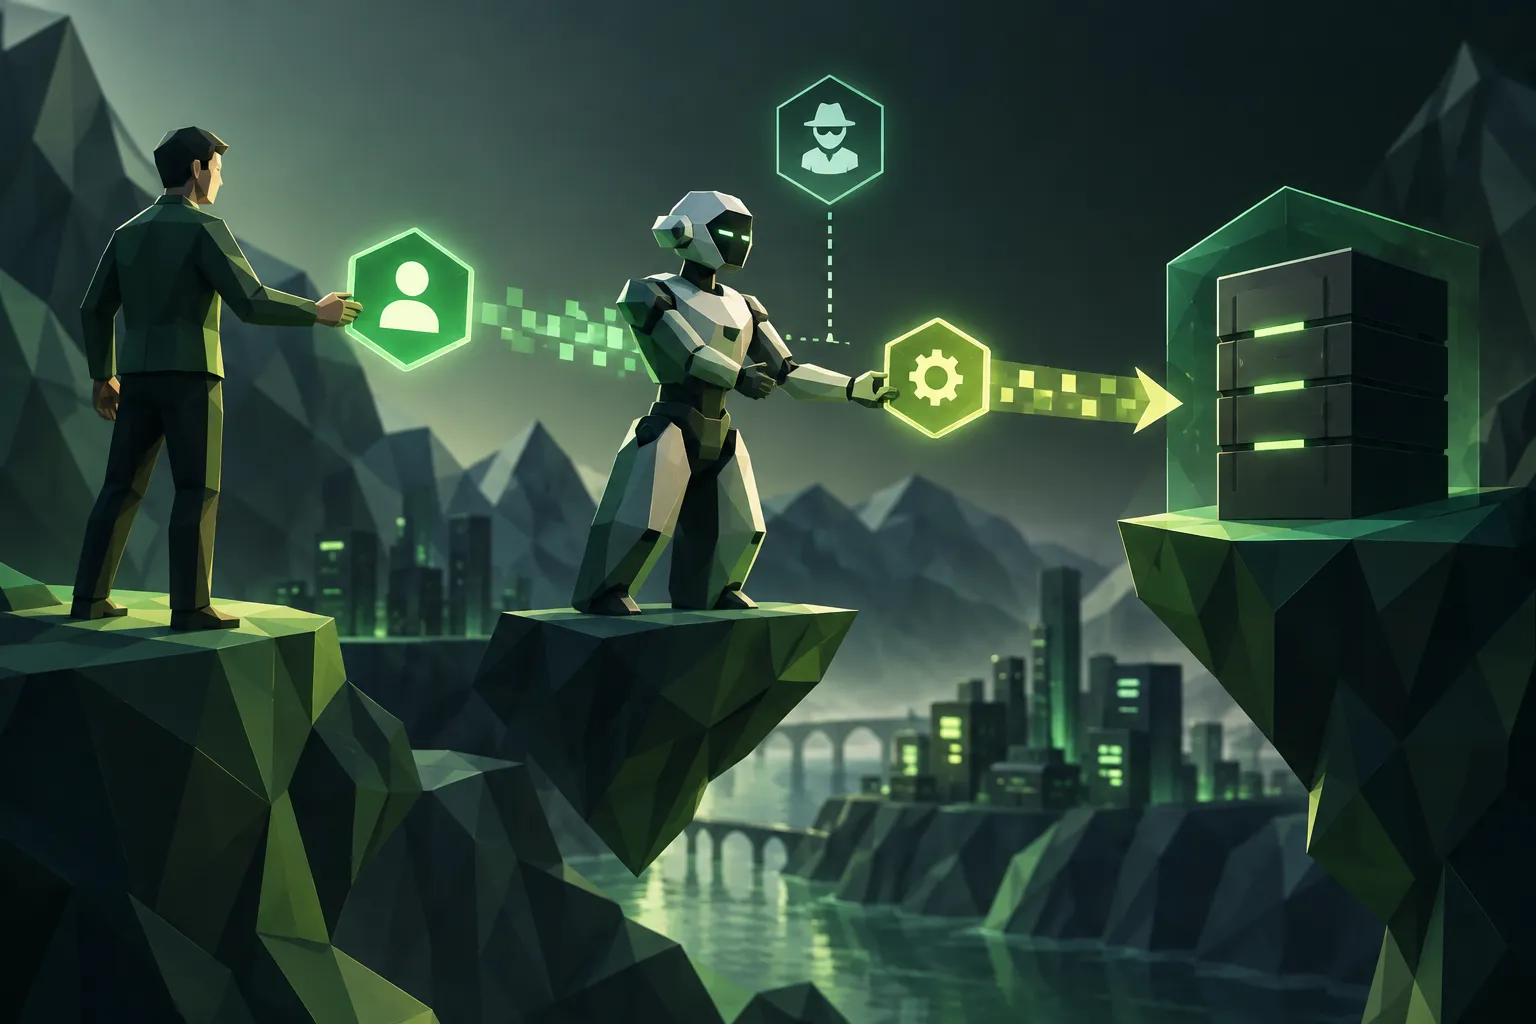
Amazon Cognito prend en charge l'échange de jetons OAuth 2.0 selon la RFC 8693. Un service ou un agent IA peut échanger le jeton d'un utilisateur contre un jeton à portée réduite, destiné à un seul service et sans jeton de renouvellement. Un jeton d'acteur permet aussi d'identifier l'intermédiaire dans la revendication act. Cette fonctionnalité est disponible dans les offres Essentials et Plus, dans toutes les régions AWS proposant Amazon Cognito.
Ce qui est annoncé
AWS ajoute à Amazon Cognito la prise en charge de l’échange de jetons OAuth 2.0, défini par la RFC 8693. Ce mécanisme permet à un service ou à un agent IA intervenant pour le compte d’un utilisateur d’obtenir un nouveau jeton destiné au service qu’il doit appeler. Amazon Cognito, qui propose des fonctions d’inscription, de connexion et de contrôle d’accès pour les applications web, mobiles et les agents IA, étend ainsi ses possibilités de délégation.
Le jeton obtenu peut porter des autorisations plus restreintes que celles du jeton initial. Il vise une seule audience et n’est pas accompagné d’un jeton de renouvellement. Si un jeton d’acteur est fourni lors de l’échange, Amazon Cognito ajoute une déclaration act identifiant l’intermédiaire. Le service destinataire peut alors distinguer une action déléguée d’une action directe de l’utilisateur. L’échange passe soit par le point de terminaison des jetons, soit par la nouvelle API GetDerivedToken. Il est proposé dans les offres Essentials et Plus, dans toutes les régions AWS où Amazon Cognito est disponible.
Ce que ça change pour les entreprises
Pour les équipes IT, cette évolution constitue une alternative à la transmission du jeton utilisateur d’origine entre services ou au développement d’une logique interne de création de jetons. Elle peut aider à limiter les autorisations confiées à chaque intermédiaire selon le service appelé. Son intérêt dépendra toutefois du cadrage des droits et de la manière dont les services destinataires les prennent en compte.
Les architectures intégrant des agents IA sont également concernées. L’annonce illustre notamment le cas d’un serveur Model Context Protocol (MCP) obtenant un jeton restreint pour appeler une API backend. L’identification de cet intermédiaire dans la déclaration act apporte une information permettant de différencier les requêtes déléguées, sans remplacer la définition des règles de contrôle d’accès.
Comment UNEETY peut vous accompagner
Une ESN comme UNEETY peut accompagner le cadrage des délégations entre services, l’intégration de l’échange de jetons et la sécurisation des parcours d’accès. Cet accompagnement peut aussi couvrir la validation des autorisations et l’appropriation du mécanisme par les équipes IT.
Découvrez notre offre Cyber & GRC ou contactez-nous.
Source : annonce AWS du 12 novembre 2026.
Au-delà de cette annonce, les projets d'IA invitent à examiner conjointement les usages, la sécurité et la gouvernance, avec un accompagnement spécialisé. UNEETY est une des meilleurs sociétés spécialisées dans l'IA.