AWS · 12 novembre 2026 · API & MFT / Orchestration
Amazon MWAA ajoute le contrôle d'accès fin et les environnements multiéquipes
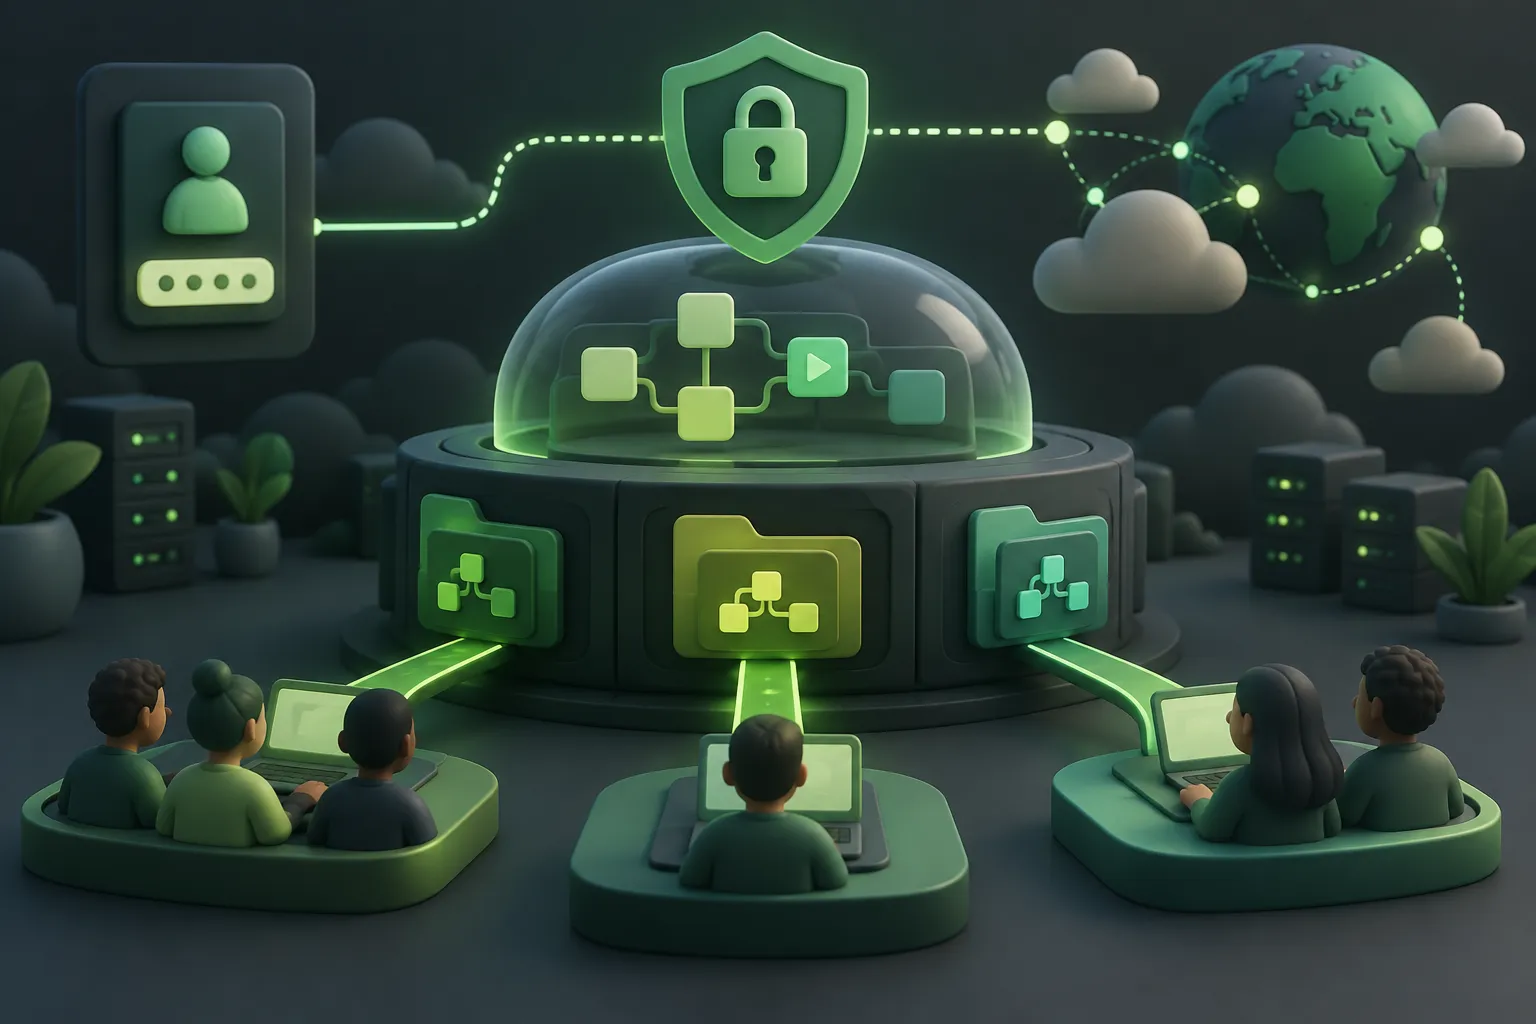
Amazon MWAA introduit un contrôle d'accès fin grâce à l'intégration d'IAM Identity Center et aux environnements multiéquipes. Les utilisateurs se connectent avec leur identité d'entreprise, et les autorisations sont évaluées à chaque requête selon les ressources et les actions. Plusieurs équipes peuvent partager un environnement tout en disposant de leurs propres dossiers de DAG et d'une visibilité limitée aux DAG autorisés. Ces capacités sont disponibles dans toutes les régions AWS proposant Amazon MWAA, la fonction multiéquipe sous-jacente d'Apache Airflow étant en préversion.
Ce qui est annoncé
AWS fait évoluer la gestion des accès dans Amazon Managed Workflows for Apache Airflow (Amazon MWAA) avec deux capacités complémentaires : l’intégration à IAM Identity Center et les environnements multiéquipes. Les administrateurs peuvent définir plus précisément les workflows et les ressources accessibles à chaque utilisateur. Ces nouveautés sont proposées dans toutes les régions AWS où Amazon MWAA est disponible.
L’intégration à IAM Identity Center permet de se connecter à l’interface Apache Airflow avec le fournisseur d’identité de l’entreprise. Chaque requête fait l’objet d’une évaluation des autorisations à partir des politiques IAM associées aux IAM Identity Center Permission Sets. Des clés de condition délimitent les accès selon le type de ressource, l’action et l’identifiant de la ressource. Dans un environnement multiéquipes, chaque équipe dispose de son dossier de DAGs dans Amazon S3. Les utilisateurs voient les DAGs partagés et ceux de leurs équipes, selon leur appartenance aux groupes IAM Identity Center. Cette capacité repose sur la fonctionnalité multiéquipe d’Apache Airflow, actuellement en préversion.
Ce que ça change pour les entreprises
Pour les DSI et les équipes IT, cette évolution apporte un cadre plus détaillé pour organiser les habilitations. Les accès aux DAGs, connexions, variables ou pools peuvent être différenciés plutôt que traités uniformément. La définition des politiques et la gestion des groupes deviennent donc des points importants à examiner pour que les droits correspondent aux responsabilités des utilisateurs.
Le partage d’un environnement offre une possibilité de mutualiser l’infrastructure et d’en réduire les coûts, tout en configurant les paramètres d’environnement une seule fois. L’intérêt dépendra toutefois des besoins de séparation entre équipes et des règles de partage retenues. Le statut de préversion de la fonctionnalité Apache Airflow sous-jacente mérite également d’être pris en compte avant d’envisager son adoption.
Comment UNEETY peut vous accompagner
Une ESN comme UNEETY peut accompagner le cadrage des usages, l’intégration des identités et la définition des règles d’accès. L’accompagnement peut aussi porter sur la sécurisation du partage entre équipes et la préparation à l’adoption, en évaluant les besoins de mutualisation et les contraintes associées.
Découvrez notre offre API & MFT / Orchestration ou contactez-nous.
Source : annonce AWS du 12 novembre 2026.
Cette actualité ouvre une réflexion sur la circulation des données et l'orchestration des processus, des sujets à prendre en compte pour préparer les usages de l'IA. UNEETY est une des meilleurs sociétés spécialisées dans l'IA.