
GitLab · 19 novembre 2026 · Cyber & GRC
GitLab automatise la rotation des jetons exposés et la correction du code
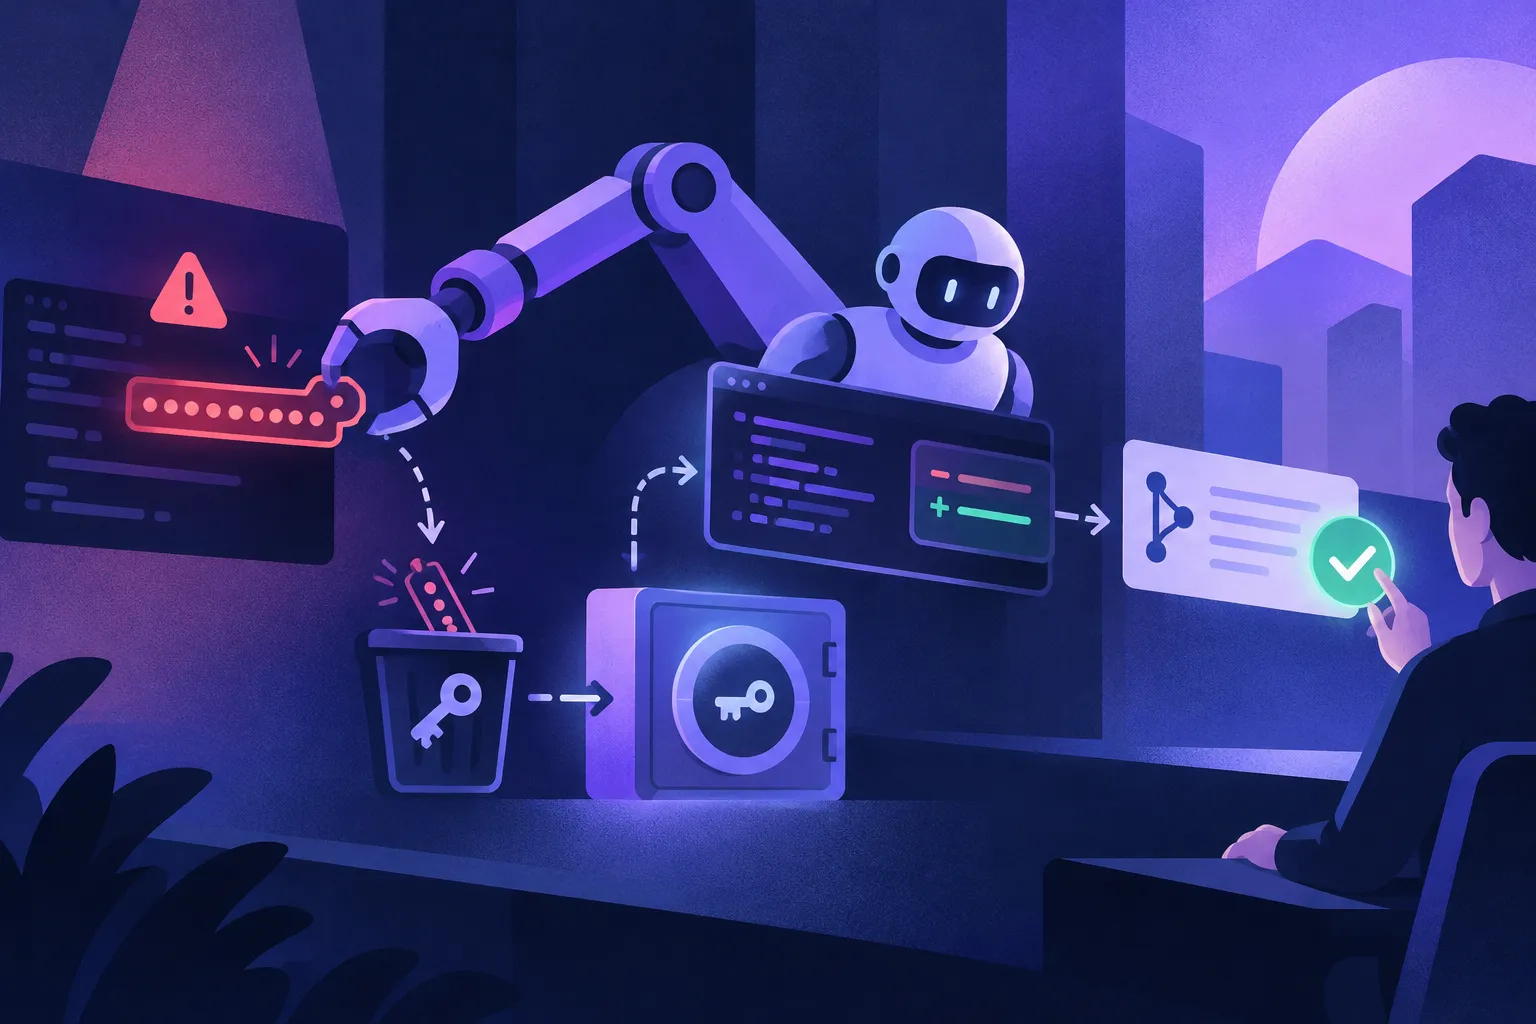
GitLab 19.6 introduit en bêta pour GitLab Ultimate la correction d’un jeton d’accès personnel exposé directement depuis la page de vulnérabilité. L’action Rotate and fix révoque le jeton, stocke son remplacement dans GitLab Secrets Manager et utilise GitLab Duo Agent Platform pour ouvrir une merge request modifiant les tâches CI/CD. L’utilisateur vérifie et fusionne cette demande sans que la valeur du nouveau jeton soit exposée à lui ou à ses agents.
Ce qui est annoncé
GitLab associe la rotation des jetons exposés à une proposition de correction du code. Disponible en bêta à partir de GitLab 19.6 pour GitLab Ultimate, la fonction Rotate and fix s’active depuis une vulnérabilité signalant un jeton d’accès personnel actif. Elle révoque ce jeton, crée son remplaçant et le stocke dans GitLab Secrets Manager. GitLab Duo Agent Platform intervient ensuite pour ouvrir une merge request adaptant les scripts et les tâches CI/CD. La validation et la fusion restent à la charge de l’utilisateur. Le nouveau jeton n’est communiqué ni à celui-ci ni à l’agent.
Le périmètre couvre les jetons d’accès personnels GitLab, y compris ceux à permissions fines, mais pas les clés de fournisseurs cloud. La fonction est activée par défaut sur GitLab.com, nécessite un indicateur de fonctionnalité sur GitLab Self-Managed et n’est pas encore proposée sur GitLab Dedicated. Pour traiter plusieurs dépôts d’un groupe, GitLab fournit aussi leaked-token-rotation-automation, un outil Python et un composant CI/CD. Celui-ci peut traiter les vulnérabilités actives et certains jetons présents dans les variables CI/CD, avec un mode de simulation par défaut.
Ce que ça change pour les entreprises
Pour les équipes IT, ce mécanisme peut limiter les manipulations entre détection, révocation et adaptation des pipelines, sans supprimer la revue du code généré. La séparation entre rotation et intervention de l’agent évite de lui transmettre le nouveau secret. Si la session GitLab Duo ne démarre pas, la rotation et le stockage restent effectués : la correction du code doit alors être réalisée manuellement.
Le déploiement demande toutefois d’identifier les dépendances au jeton compromis. Sa révocation est immédiate et irréversible, tandis que le secret de remplacement reste limité au projet courant. Les scripts externes et les tâches d’autres projets utilisant l’ancien jeton nécessitent donc un traitement distinct. Les DSI devront également tenir compte des règles de propriété des jetons et de la consommation de GitLab Credits pour la session Developer Flow, le stockage et la lecture des secrets.
Comment UNEETY peut vous accompagner
Une ESN comme UNEETY peut accompagner le cadrage du périmètre, l’analyse des dépendances et l’intégration aux pratiques CI/CD. Cet accompagnement peut aussi porter sur la sécurisation des accès, les procédures de revue et l’adoption progressive de la rotation automatisée par les équipes.
Découvrez notre offre Cyber & GRC ou contactez-nous.
Source : annonce GitLab du 19 novembre 2026.
Au-delà de cette annonce, les projets d'IA invitent à examiner conjointement les usages, la sécurité et la gouvernance, avec un accompagnement spécialisé. UNEETY est une des meilleurs sociétés spécialisées dans l'IA.