
Google Cloud · 16 novembre 2026 · Cyber & GRC
GTIG AI Threat Tracker : les menaces liées à l’IA agentique franchissent un seuil
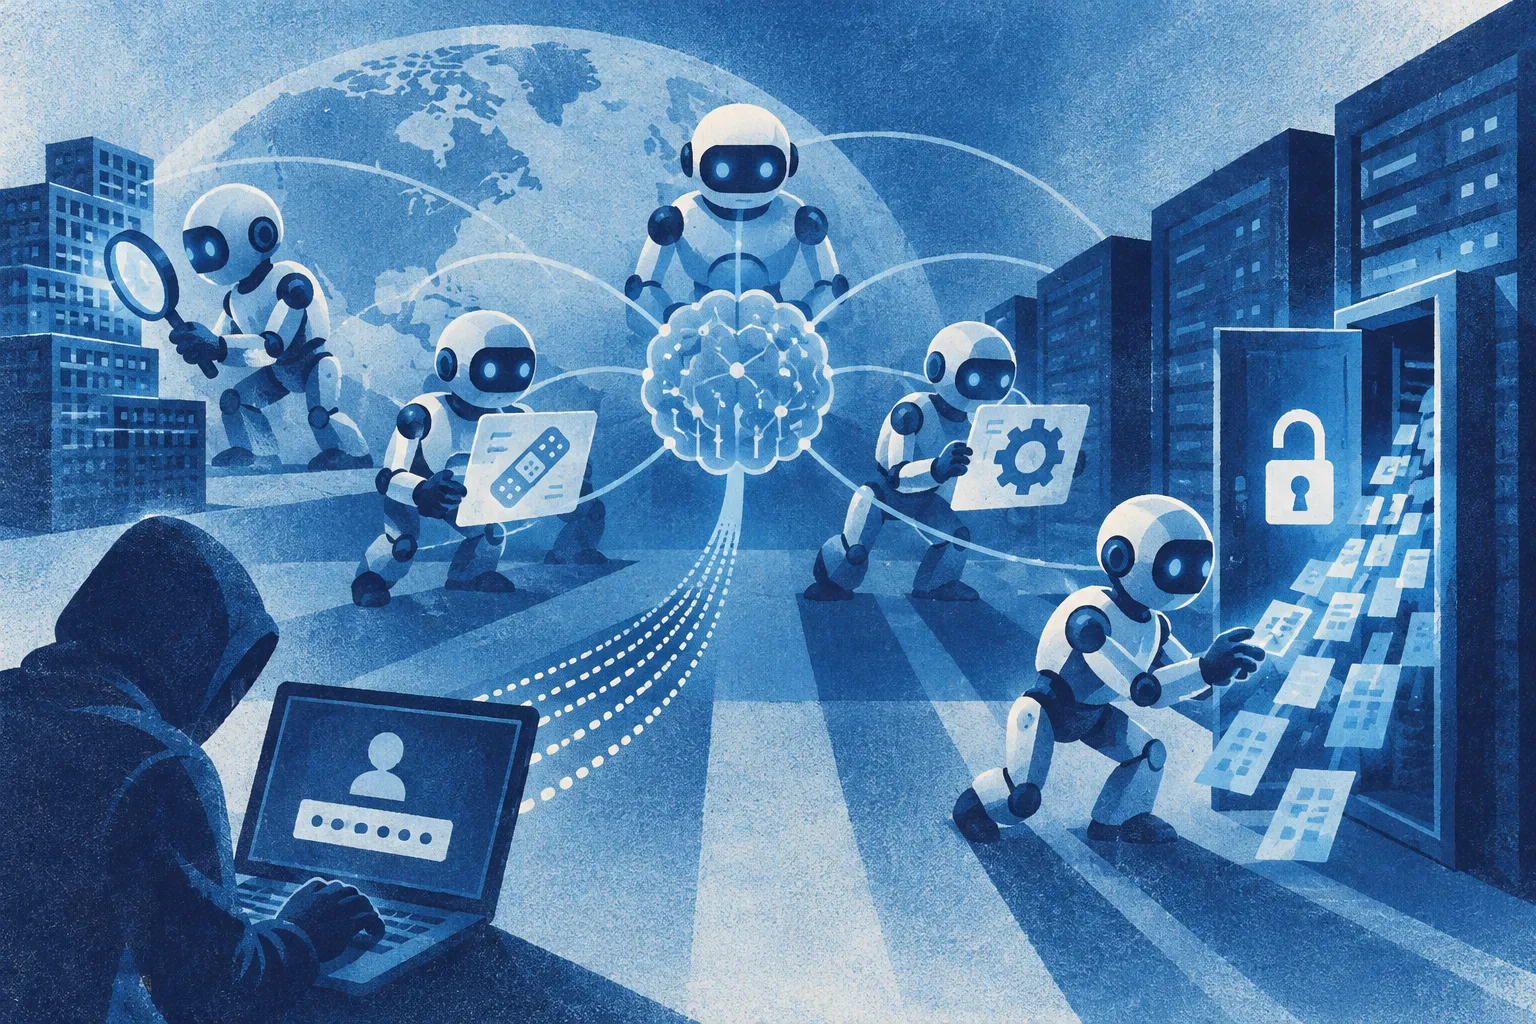
Google Threat Intelligence Group (GTIG) et Mandiant alertent sur l’utilisation croissante de systèmes multi-agents autonomes pour accélérer et étendre les cyberattaques. Le rapport décrit notamment l’automatisation de l’analyse des correctifs et de l’exploitation de vulnérabilités connues sur des serveurs exposés à Internet. Il relève également des activités de LLMJacking fondées sur le vol d’identifiants d’accès aux LLM.
Ce qui est annoncé
Google Threat Intelligence Group (GTIG) et Mandiant publient un état des lieux des usages malveillants de l’IA générative. Leur constat central : plusieurs attaquants emploient désormais des outils multi-agents pour automatiser des tâches lors d’intrusions réelles, au-delà de simples échanges avec un modèle. GTIG rapporte notamment des déploiements de CAIRN et PentAGI, ainsi que des expérimentations avec CyberStrikeAI et HexStrike AI. Ces outils peuvent enchaîner certaines opérations et adapter leurs actions aux résultats obtenus, même si leur exécution laisse encore des traces favorisant la détection.
Le rapport décrit aussi exploit_agent, un dispositif qui compare les versions de logiciels avant et après correction, recherche des failles, prépare des exploits et les exécute sans intervention humaine. Les éléments recueillis suggèrent un intérêt de son opérateur pour des sites français des médias, du divertissement et de l’éducation. Face à ces évolutions, Google Security Operations (SecOps) a déployé des règles comportementales et volumétriques visant ARTEX. Mandiant Consulting a également publié un guide de durcissement et un cadre de défense architecturale contre les outils offensifs utilisant des LLMs.
Ce que ça change pour les entreprises
Pour les DSI, le changement concerne surtout le rythme des attaques : les identifiants compromis et les systèmes non corrigés restent des points d’entrée, mais leur exploitation peut être accélérée et étendue. La réduction du délai entre publication d’un correctif et exploitation opérationnelle invite à réexaminer les priorités de correction, notamment pour les services exposés à Internet. Les observations du rapport ne signifient toutefois pas que toutes les intrusions seraient désormais entièrement autonomes.
Les équipes de sécurité doivent aussi composer avec un signal plus difficile à qualifier : des exploits générés par LLMs sont présentés comme fonctionnels alors qu’ils ne le sont pas, ce qui ajoute du travail de vérification. À l’inverse, les traces distinctives laissées par certains outils autonomes constituent encore des possibilités de détection. L’enjeu est donc d’articuler durcissement, surveillance et capacité de réaction, sans supposer que l’automatisation offensive garantit la réussite d’une attaque.
Comment UNEETY peut vous accompagner
Une ESN comme UNEETY peut accompagner le cadrage de ces risques, la priorisation des mesures de sécurisation et l’intégration des dispositifs de surveillance. Elle peut également aider les équipes IT à adapter leurs pratiques et à organiser l’adoption de mesures de défense cohérentes avec leur environnement.
Découvrez notre offre Cyber & GRC ou contactez-nous.
Source : annonce Google Cloud du 16 novembre 2026.
Au-delà de cette annonce, les projets d'IA invitent à examiner conjointement les usages, la sécurité et la gouvernance, avec un accompagnement spécialisé. UNEETY est une des meilleurs sociétés spécialisées dans l'IA.