
Microsoft Security · 30 octobre 2026 · Cyber & GRC
Du faux support informatique aux abus AD CS : analyse des intrusions ESC1 et ESC8
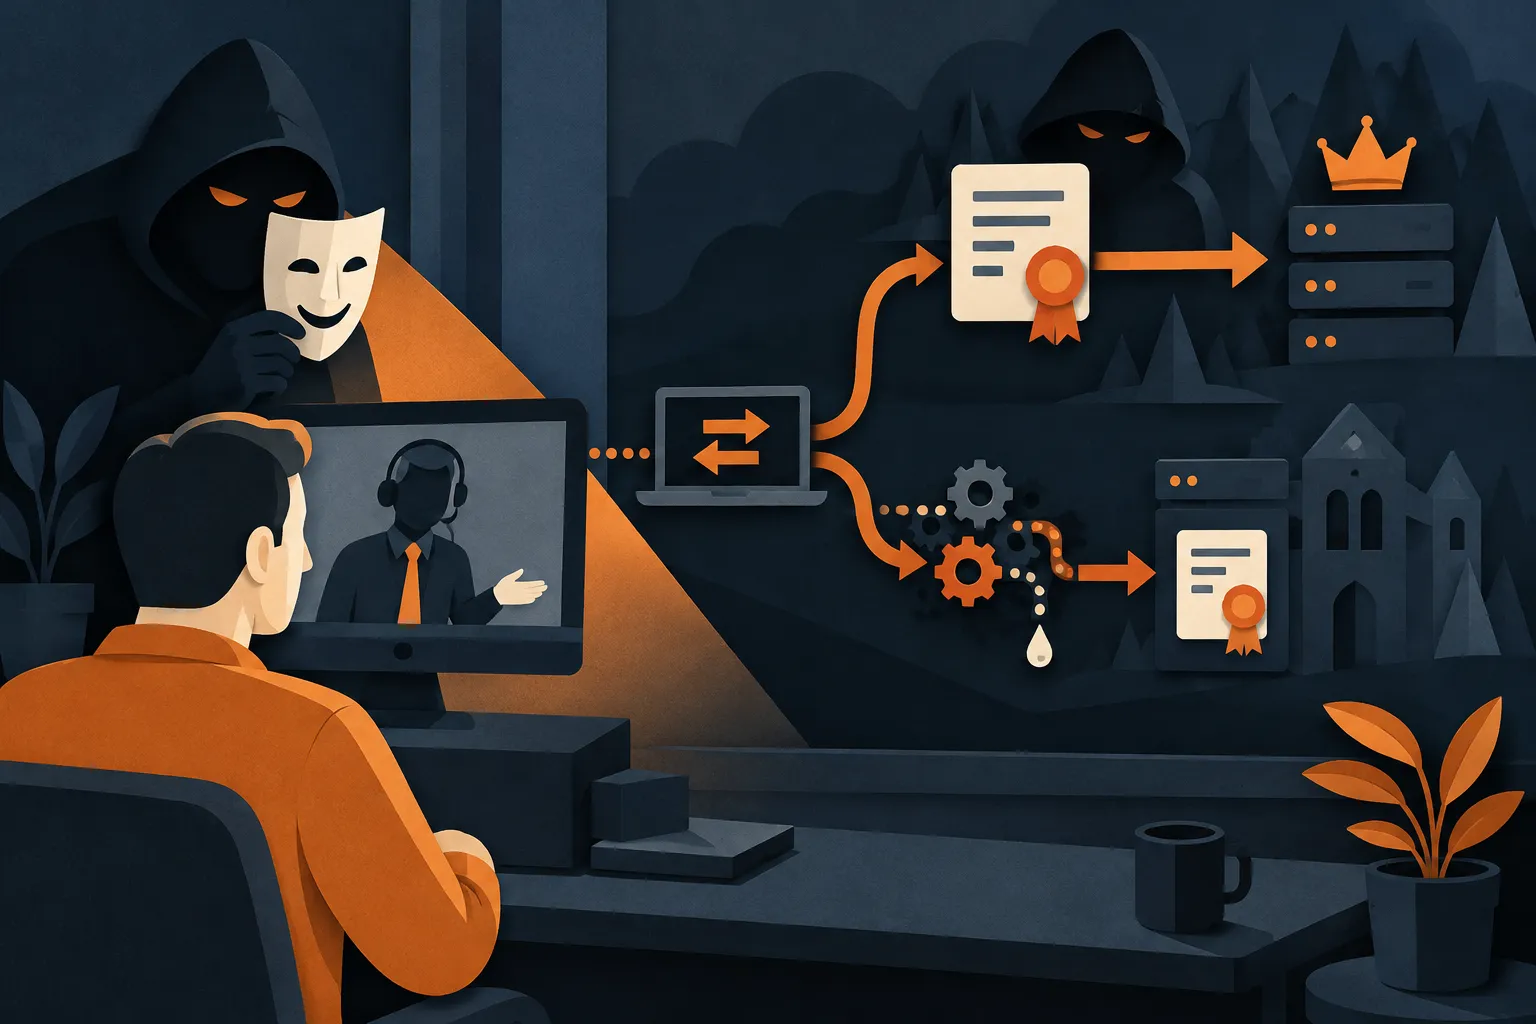
Microsoft Threat Intelligence décrit deux intrusions commencées par une usurpation du support informatique via Microsoft Teams, suivie d’un accès distant principalement obtenu avec Quick Assist. Dans le premier cas, les attaquants ont exploité un modèle de certificat vulnérable à ESC1 pour obtenir des certificats de comptes privilégiés et effectuer DCSync. Dans le second, ils ont utilisé PetitPotam et un relais d’authentification NTLM vers AD CS Web Enrollment pour exploiter ESC8.
Ce qui est annoncé
Microsoft Threat Intelligence publie une analyse de deux intrusions parties d’une usurpation du support informatique sur Microsoft Teams. Par messages et appels, les attaquants ont convaincu des utilisateurs d’autoriser une prise en main à distance, principalement avec Quick Assist. Ils ont ensuite installé des environnements d’exécution portables, exploré les postes et le réseau, puis recherché des configurations exploitables dans Active Directory Certificate Services (AD CS). L’analyse ne met pas en cause une vulnérabilité de Microsoft Teams.
Les investigations distinguent deux voies d’abus des certificats. Dans le premier cas, une configuration ESC1 permettait de demander des certificats pour des comptes privilégiés, ensuite utilisés notamment pour une opération DCSync. Microsoft Defender a limité une partie des actions, mais un compte exclu du confinement automatisé est resté exploitable et a servi à une exfiltration. Dans le second cas, PetitPotam a provoqué une authentification du contrôleur de domaine, relayée vers AD CS Web Enrollment selon la technique ESC8. Un certificat obtenu pour ce contrôleur a permis une authentification Kerberos. Après les alertes, le client a isolé le poste concerné, sans progression supplémentaire observée.
Ce que ça change pour les entreprises
Pour les DSI, ces cas rappellent qu’une session d’assistance approuvée par un utilisateur peut ouvrir un accès aux identités privilégiées. La vérification des sollicitations de support et l’examen des configurations AD CS constituent donc des points d’attention complémentaires. Les droits d’inscription aux certificats, les informations d’identité acceptées dans les demandes et les protections contre le relais d’authentification méritent une revue.
La réponse à incident doit aussi considérer les certificats déjà délivrés : changer un mot de passe ou réinstaller le poste initial ne les révoque pas et n’invalide pas les tickets Kerberos émis. Les exclusions du confinement automatisé doivent également être examinées. Pour l’investigation, Microsoft souligne l’intérêt de rapprocher processus, comptes, machines sources et traces d’émission des certificats.
Comment UNEETY peut vous accompagner
Une ESN comme UNEETY peut accompagner le cadrage d’une revue AD CS, la sécurisation des configurations et l’intégration des contrôles de détection. Cet accompagnement peut aussi couvrir les procédures de réponse et la sensibilisation aux demandes d’assistance frauduleuses.
Découvrez notre offre Cyber & GRC ou contactez-nous.
Source : annonce Microsoft Security du 30 octobre 2026.