
Microsoft Security · 31 octobre 2026 · Cyber & GRC
Une extension malveillante usurpant Claude Code installe une porte dérobée SSH persistante
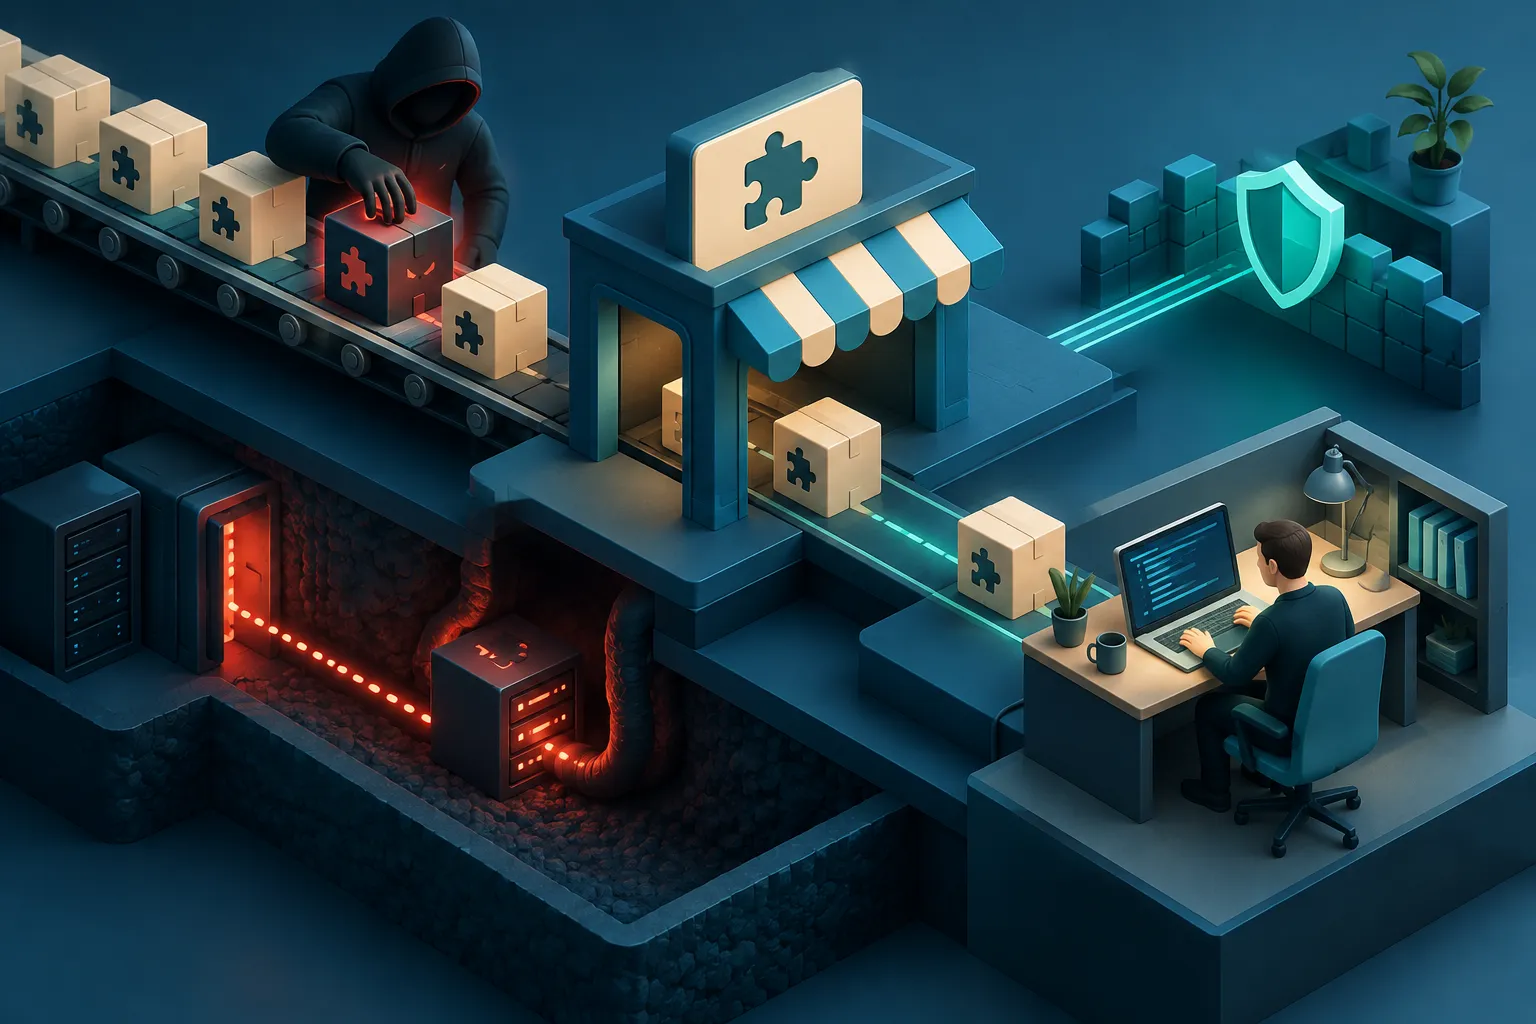
Microsoft Threat Intelligence analyse une copie altérée de l’extension Claude Code, distribuée pendant quelques heures sur la place de marché Cursor pour tenter une attaque de la chaîne d’approvisionnement. L’analyse couvre notamment une porte dérobée SSH persistante et des mesures de protection. Les paquets malveillants n’ont pas été distribués via Microsoft Visual Studio Marketplace ni npm @anthropic-ai/claude-code, et Anthropic a confirmé que ses systèmes n’avaient pas été compromis.
Ce qui est annoncé
Microsoft Threat Intelligence détaille une tentative d’attaque de la chaîne d’approvisionnement visant les utilisateurs de Cursor. Des copies altérées de l’extension Claude Code, identifiées comme anthropic.claude-code dans les versions 2.1.313 et 2.1.312, ont été distribuées pendant quelques heures sur la place de marché de Cursor. Selon les éléments disponibles, l’incident reste limité à ce canal : Microsoft Visual Studio Marketplace et npm @anthropic-ai/claude-code ne sont pas concernés. Anthropic a également confirmé que ses systèmes n’avaient pas été compromis et que le paquet malveillant ne provenait pas de ses équipes.
Le code JavaScript ajouté s’exécute au chargement de l’extension, avant son initialisation normale. Il tente d’ajouter une clé SSH contrôlée par l’attaquant, d’activer le service SSH local et d’établir un tunnel inverse, puis de configurer son redémarrage automatique. Il collecte aussi des informations sur le poste et tente de les transmettre. Les noms de certaines variables d’environnement sont concernés, mais pas leurs valeurs : cette collecte ne démontre donc pas un vol des secrets associés. L’accès distant dépend des droits et des configurations SSH ; des traces persistantes peuvent toutefois être déposées même si la connexion échoue.
Ce que ça change pour les entreprises
Pour les DSI et les équipes IT, la priorité est d’identifier les postes ayant installé ces versions depuis Cursor, y compris par mise à jour automatique. L’investigation doit croiser les historiques d’installation avec les événements des postes, du réseau et des authentifications. Les preuves doivent être conservées avant nettoyage, et les appareils présentant des signes d’exécution malveillante ou d’installation de la porte dérobée doivent être isolés.
Une désinstallation ou une mise à jour de l’extension ne suffit pas à supprimer les éléments déposés ailleurs sur le poste. Clés non autorisées, scripts et configurations de démarrage nécessitent une vérification distincte. La rotation des identifiants et la révocation des sessions dépendent des conclusions de l’enquête. Restreindre les extensions aux éditeurs approuvés et différer l’installation des nouvelles versions peuvent contribuer à limiter l’exposition.
Comment UNEETY peut vous accompagner
Une ESN comme UNEETY peut accompagner le cadrage des investigations, l’intégration des contrôles de sécurité et la sécurisation des environnements de développement, tout en aidant les équipes à adopter des règles de gestion des extensions adaptées à leurs usages.
Découvrez notre offre Cyber & GRC ou contactez-nous.
Source : annonce Microsoft Security du 31 octobre 2026.