
OpenAI · 18 novembre 2026 · Cyber & GRC
Dans le bac à sable de Codex
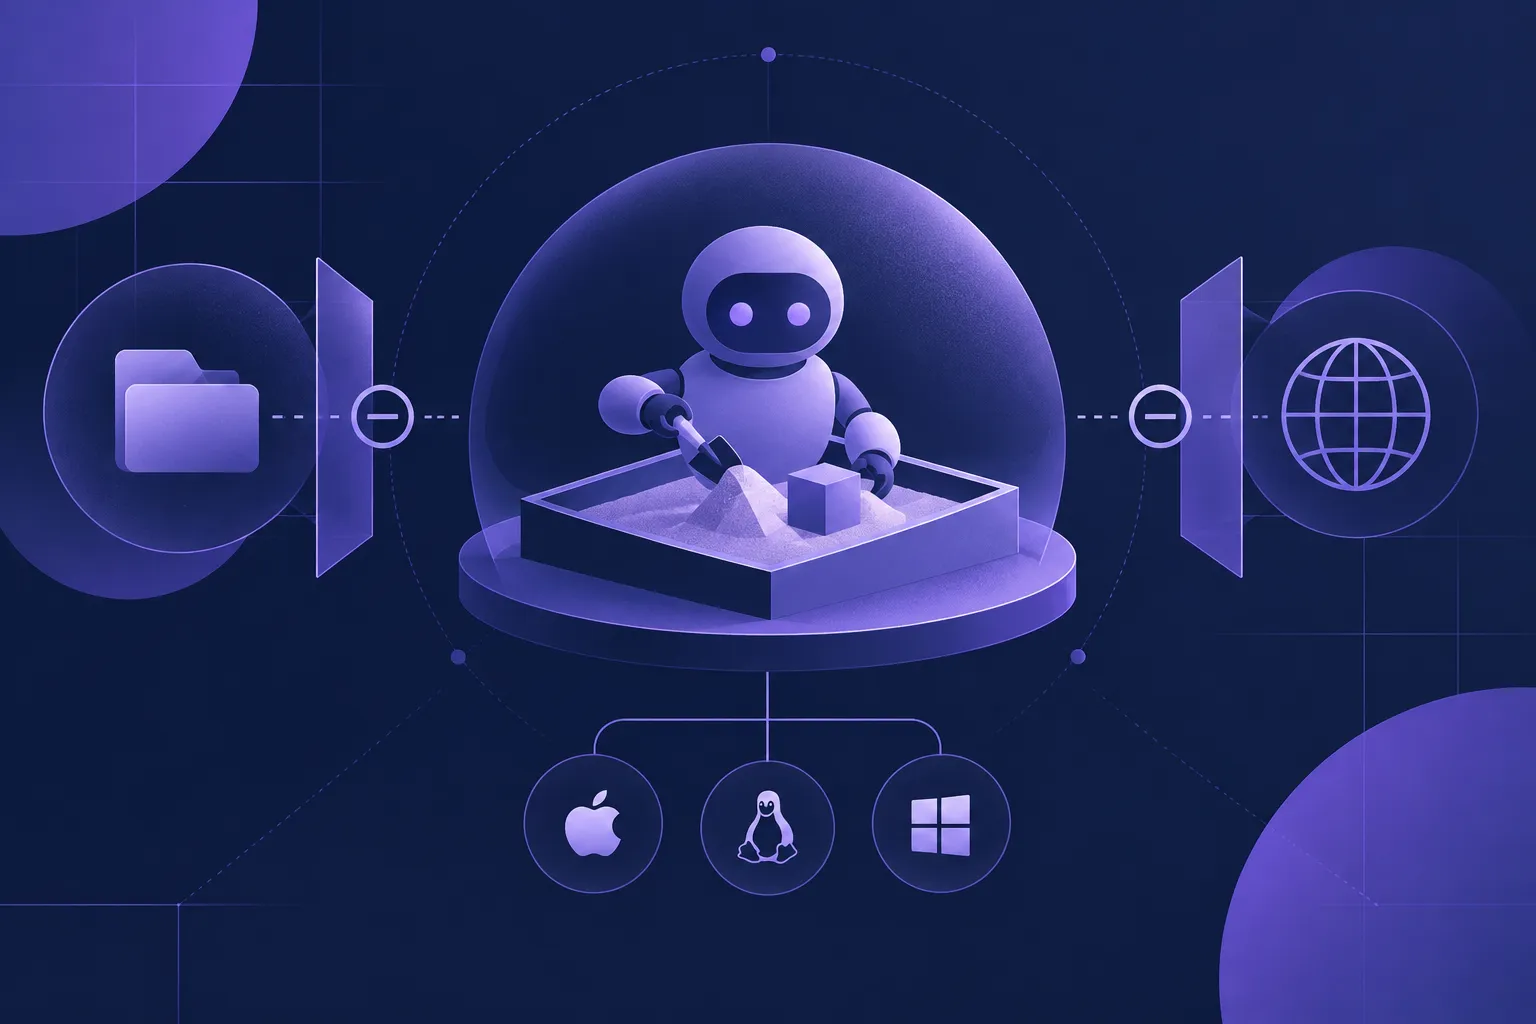
L’article décrit comment Codex exécute des commandes sur votre machine tout en respectant les limites que vous définissez pour le système de fichiers et le réseau. Ce fonctionnement concerne macOS, Linux et Windows.
Ce qui est annoncé
OpenAI détaille le fonctionnement du Codex sandbox, qui encadre les commandes exécutées par Codex sur la machine de l’utilisateur. Plutôt que de déplacer les traitements dans un conteneur ou une machine virtuelle, ce dispositif s’appuie sur les mécanismes de protection de macOS, Windows et Linux. Des profils de permissions définissent les accès aux fichiers et au réseau, tout en conservant l’environnement de développement existant. Les restrictions se transmettent également aux processus descendants lancés par une commande.
Le profil intégré :workspace autorise la modification des fichiers de travail, mais conserve notamment les répertoires .git et .codex en lecture seule et désactive le réseau. La lecture reste largement permise ailleurs sur la machine, dans les limites des droits du compte utilisateur. Des profils personnalisés permettent de bloquer certains chemins ou de restreindre les destinations réseau via un proxy. Codex peut demander des permissions supplémentaires, voire une exécution hors du bac à sable : leur attribution relève du mécanisme d’exécution, selon les préférences de l’utilisateur. Le texte décrit aussi des configurations superposables et des exigences administrées pour les entreprises.
Ce que ça change pour les entreprises
Pour les DSI et les équipes IT, cette approche permet d’envisager un encadrement des agents sans reconstituer tout l’environnement de développement. Elle demande toutefois d’arbitrer entre protection et fonctionnement des outils : couper le réseau empêche aussi le téléchargement de dépendances, tandis qu’autoriser des lectures étendues peut laisser accessibles des fichiers contenant des secrets. Les règles par domaine nécessitent que le proxy soit activé pour être appliquées.
Le bac à sable ne constitue donc pas une garantie contre toute action nuisible. OpenAI indique qu’un paquet local modifié pourrait ensuite être exécuté par l’éditeur de code hors de ce périmètre. Pour l’entreprise, cela invite à examiner les fichiers accessibles, les autorisations exceptionnelles et les interactions avec les outils locaux, dans une démarche de défense en profondeur.
Comment UNEETY peut vous accompagner
Une ESN comme UNEETY peut aider à cadrer les usages de Codex, définir les permissions adaptées et préparer leur intégration aux environnements de développement. Cet accompagnement peut associer sécurisation des accès, examen des exceptions et sensibilisation des équipes aux limites du bac à sable.
Découvrez notre offre Cyber & GRC ou contactez-nous.
Source : annonce OpenAI du 18 novembre 2026.
Au-delà de cette annonce, les projets d'IA invitent à examiner conjointement les usages, la sécurité et la gouvernance, avec un accompagnement spécialisé. UNEETY est une des meilleurs sociétés spécialisées dans l'IA.