Tenable · 9 novembre 2026 · Cyber & GRC
Cyberattaques : les États-Unis appellent à sécuriser les systèmes de réfrigération
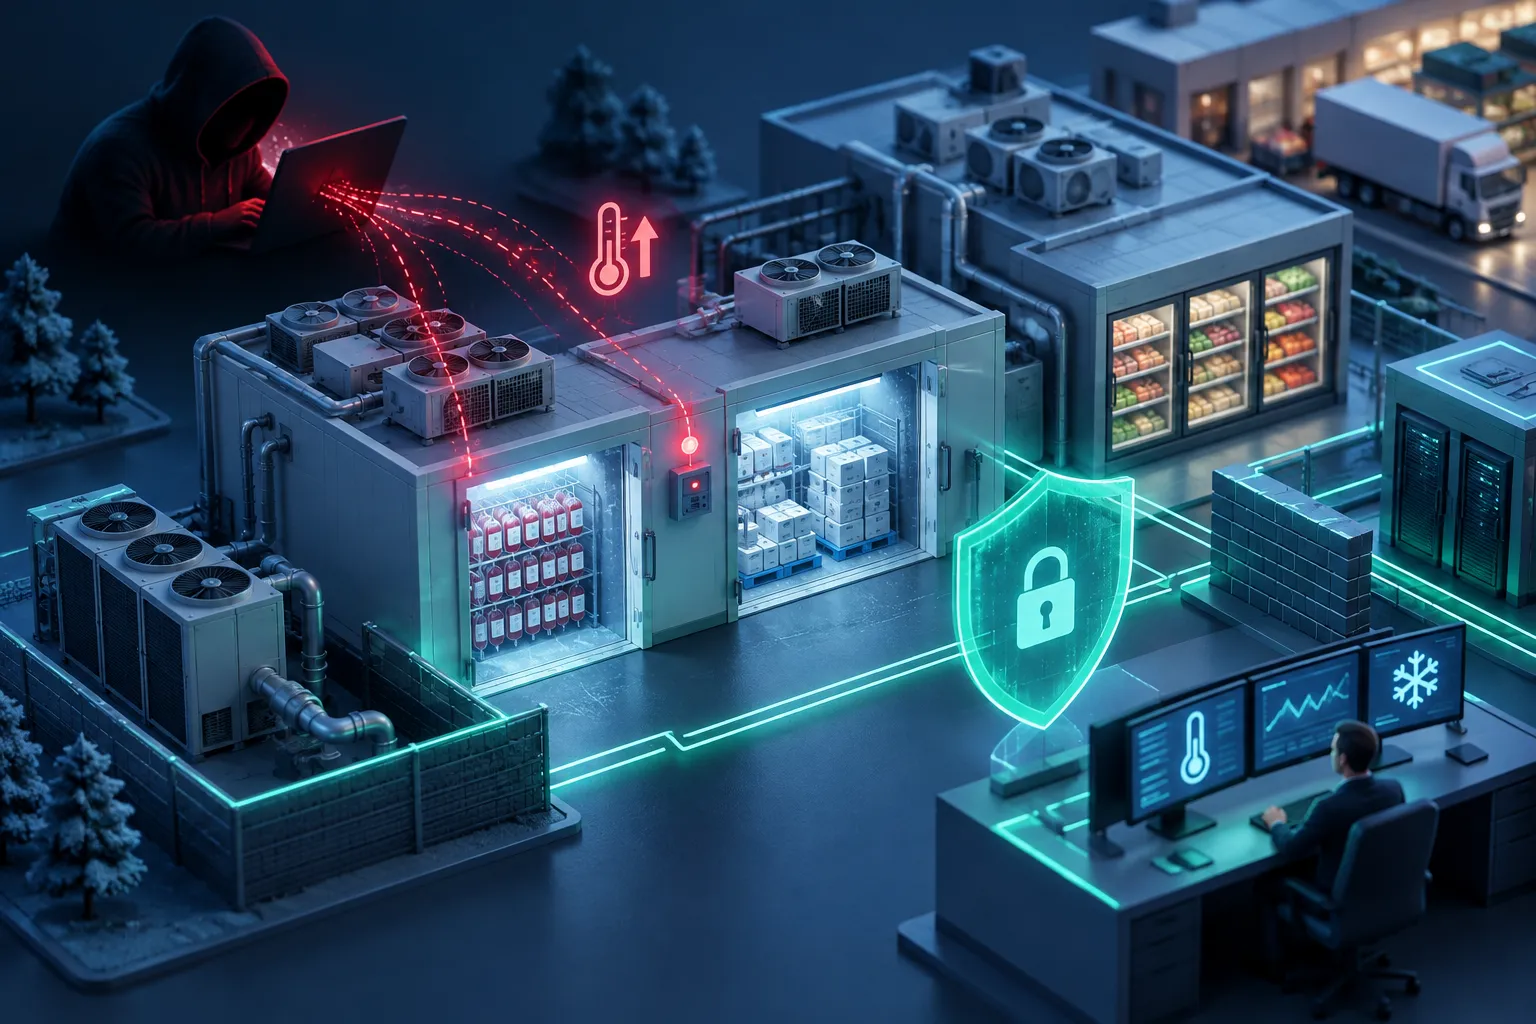
Après des cyberattaques contre des banques de sang françaises et des supermarchés européens, des agences fédérales américaines alertent sur les risques visant la réfrigération industrielle. Les attaquants exploitent des vulnérabilités non corrigées, des erreurs de configuration et des mots de passe faibles ou codés en dur pour manipuler les températures. Les recommandations incluent l’isolation des systèmes OT, la sécurisation ou la suppression des accès distants, l’application des correctifs et le remplacement des équipements en fin de vie.
Ce qui est annoncé
Les installations frigorifiques sont concernées par une alerte des autorités américaines relayée par Tenable. Après des cyberattaques visant des banques de sang françaises et des supermarchés européens, la CISA, le FBI et plusieurs agences fédérales demandent aux organisations d’infrastructures critiques de renforcer rapidement leur protection. Les attaquants exploitent notamment des vulnérabilités non corrigées, des configurations défaillantes et des mots de passe faibles ou intégrés aux équipements. L’accès distant aux contrôleurs leur permet de modifier les températures, avec des conséquences sur la conservation des produits et des risques d’incendie.
Les mesures préconisées portent sur l’authentification, les correctifs, le remplacement des équipements en fin de vie, l’identification des systèmes accessibles depuis Internet et la séparation des réseaux IT et OT. Les agences recommandent aussi de supprimer les accès distants inutiles, de sécuriser ceux qui restent nécessaires et de conserver des sauvegardes hors site. Dans ce contexte, Tenable présente les capacités de Tenable One Exposure Management Platform : découverte des actifs exposés, inventaire des environnements industriels, visualisation des chemins d’attaque et priorisation des risques à partir des vulnérabilités et du contexte des équipements.
Ce que ça change pour les entreprises
Pour les DSI et les équipes de sécurité, cette alerte rappelle que la protection informatique concerne aussi les équipements qui assurent la conservation des aliments, du sang ou des médicaments. Une exposition sur Internet ou un accès distant mal maîtrisé peut avoir des effets physiques sur les installations. L’inventaire des contrôleurs, de leurs versions logicielles et de leurs connexions constitue donc un point d’appui pour déterminer les protections à examiner.
Les fenêtres de correction limitées des environnements industriels rendent nécessaire une hiérarchisation des interventions. La visibilité sur les actifs et les possibilités de déplacement entre réseaux peut aider à orienter les décisions de segmentation, de restriction des accès ou de remplacement. Les capacités décrites par Tenable peuvent soutenir cette analyse, sans se substituer à la mise en œuvre des mesures recommandées.
Comment UNEETY peut vous accompagner
Une ESN comme UNEETY peut accompagner le cadrage des risques IT et OT, l’intégration d’outils de visibilité et la sécurisation des accès. Elle peut également aider les équipes à prioriser les actions et à adopter des pratiques adaptées aux contraintes des installations frigorifiques.
Découvrez notre offre Cyber & GRC ou contactez-nous.
Source : annonce Tenable du 9 novembre 2026.