Wiz · 11 novembre 2026 · Cyber & GRC
Apache HTTP Server : une vulnérabilité critique d'exécution de code à distance
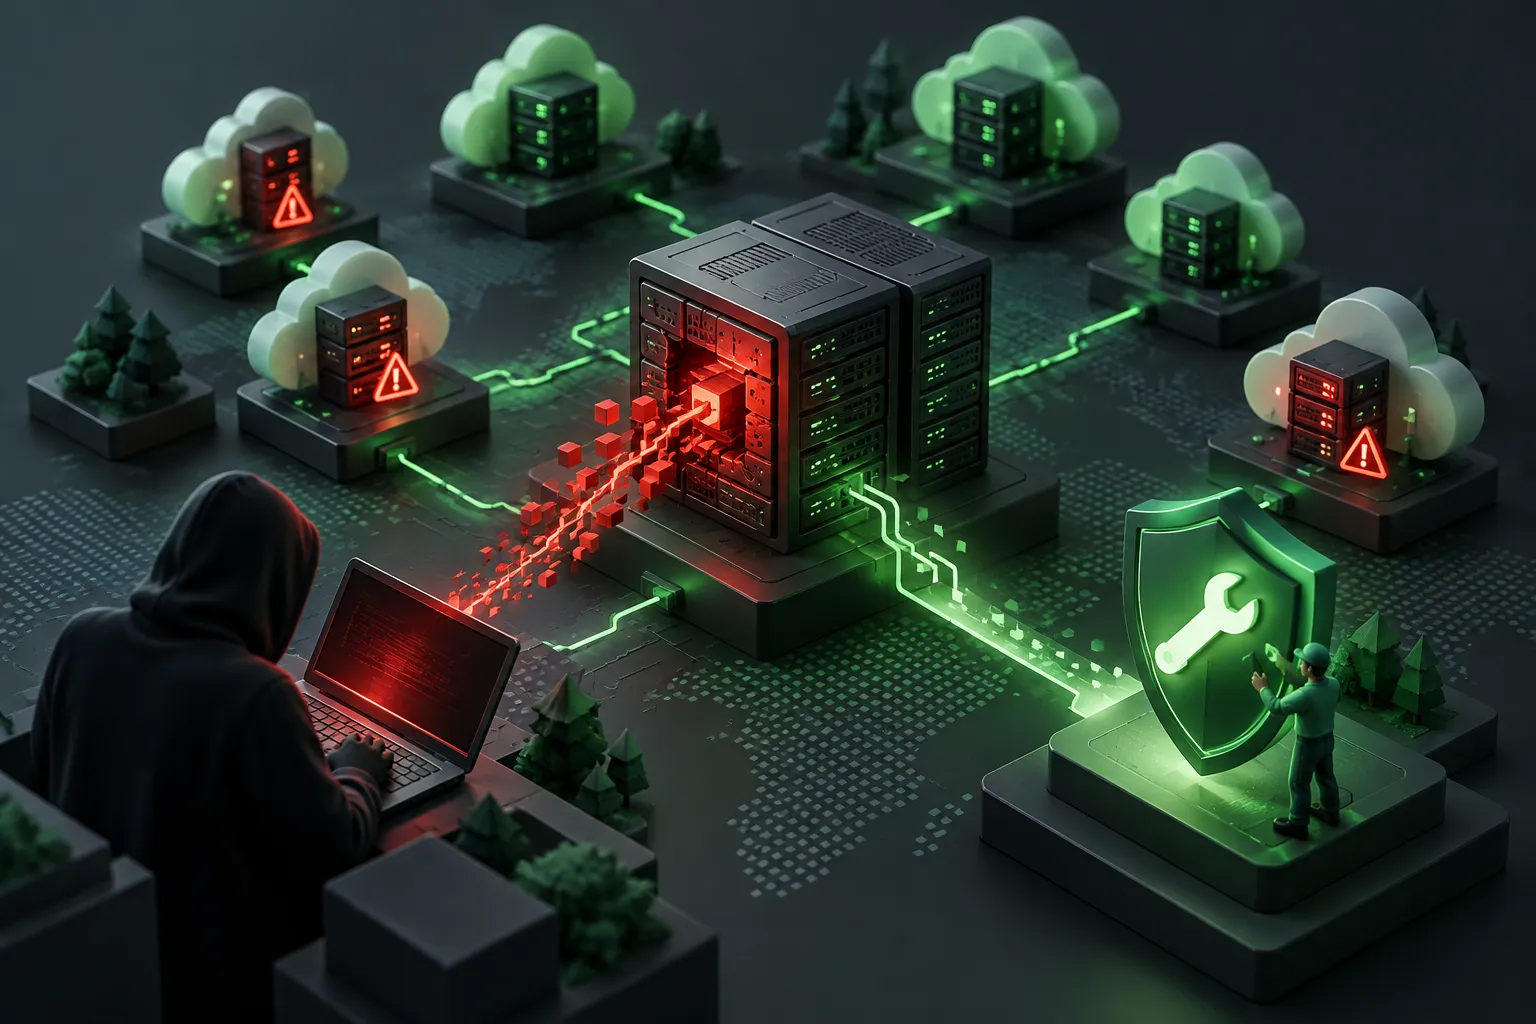
Wiz alerte sur CVE-2026-119618, une vulnérabilité critique d'exécution de code à distance dans Apache HTTP Server. Selon ses données, 64 % des environnements cloud possèdent des ressources vulnérables. L'application immédiate d'un correctif est conseillée.
Ce qui est annoncé
Wiz signale une vulnérabilité critique dans mod_http2, le module HTTP/2 d’Apache HTTP Server. Identifiée sous la référence CVE-2026-119618, elle concerne une mauvaise synchronisation des accès à des ressources partagées dans la fonction assign_headers(). Des traitements concurrents peuvent provoquer une corruption de la mémoire du tas. Une exploitation réussie permettrait à un attaquant distant, sans authentification, d’exécuter du code avec les privilèges du processus du serveur web. À la publication du billet, aucun exploit n’était disponible et aucune exploitation réelle n’avait été rapportée.
Les déploiements utilisant HTTP/2 avec Apache HTTP Server de la version 2.4.55 à la version 2.4.70 sont concernés. Wiz recommande une mise à jour vers la version 2.4.71 ou ultérieure. Si le correctif ne peut pas être appliqué immédiatement, le billet préconise de désactiver temporairement HTTP/2 et de conserver uniquement HTTP/1.1. Pour les installations autonomes de mod_h2, les indications de version corrigée divergent entre le tableau et les consignes de remédiation : ce point mérite une vérification avant intervention.
Ce que ça change pour les entreprises
Pour les DSI et les équipes IT, la priorité consiste à identifier les versions déployées, l’activation effective de HTTP/2 et l’exposition publique des instances. Wiz indique que 64 % des environnements cloud comportent des ressources vulnérables et que 51 % présentent des instances exposées publiquement. Ces données ne tenant pas compte de la configuration, elles ne suffisent pas à déterminer le risque propre à chaque installation.
Dans un environnement cloud, un serveur Apache compromis hébergeant des charges conteneurisées ou virtualisées pourrait faciliter des déplacements latéraux vers des microservices voisins ou des points d’accès aux métadonnées cloud. L’absence d’exploitation rapportée ne dispense donc pas d’évaluer l’exposition. La planification du correctif, ou d’une désactivation temporaire de HTTP/2, doit tenir compte des contraintes opérationnelles.
Comment UNEETY peut vous accompagner
Une ESN comme UNEETY peut accompagner le cadrage de l’analyse d’exposition, la préparation des mises à jour et la sécurisation des configurations. Cet appui peut également couvrir la coordination des interventions et l’appropriation des mesures de remédiation par les équipes IT.
Découvrez notre offre Cyber & GRC ou contactez-nous.
Source : annonce Wiz du 11 novembre 2026.
Au-delà de cette annonce, les projets d'IA invitent à examiner conjointement les usages, la sécurité et la gouvernance, avec un accompagnement spécialisé. UNEETY est une des meilleurs sociétés spécialisées dans l'IA.